Introduction
À l’heure de la transformation numérique, les entreprises de toutes tailles doivent relever les défis complexes liés à la sécurité de l’information. L’intégration généralisée d’applications SaaS tierces, la démocratisation de l’IoT, et l’émergence de technologies d’IA comme Bard, ChatGPT ou DALL-E ont changé en profondeur les opérations métier. Si ces technologies ont permis de rationaliser de nombreux processus métier, elles contribuent également à accroître le risque qui pèse sur les ressources numériques utilisées par ces applications. Les services IT font tout leur possible pour protéger les infrastructures réseau et les données qui sont stockées et traitées sur les réseaux informatiques. Toutefois, comme le montre bien l’omniprésence des cyberattaques à grande échelle, le risque cyber est devenu un risque métier qu’il ne faut pas négliger. Pour s’en prémunir, il ne suffit pas que les responsables du service IT installent un antivirus sur le poste de travail des collaborateurs. Il est notamment vital d’imposer des mots de passe forts et d’utiliser l’authentification multifacteur. Lorsqu’elle est intégrée à la stratégie globale de l’entreprise, la sécurité de l’information est un facteur de développement de la résilience de l’entreprise et contribue à maintenir sa présence numérique.
Cet article explore l’état actuel du panorama de la sécurité de l’information, en se concentrant sur les méthodes basées sur le risque qui permettent aux entreprises d’anticiper, de se préparer et d’atténuer le risque technologique dans cette nouvelle ère numérique. Dans la première partie de cet article, nous proposerons une définition de la sécurité de l’information ; nous retracerons son évolution, détaillerons ses principes fondamentaux, et nous présenterons les référentiels de cybersécurité les plus courants. Dans une deuxième partie, nous nous intéresserons au risque en tant que pilier d’une stratégie de cybersécurité robuste. Nous verrons en quoi une approche de la gestion du risque basée sur le risque ajoute de la valeur à votre stratégie de sécurité de l’information. Enfin, nous verrons comment la Quantification des risques cyber aide les entreprises à prioriser et justifier leur stratégie et leurs budgets de sécurité dans toutes les unités commerciales auprès de différentes instances décisionnaires.
Fondamentaux de la sécurité de l’information
Qu’est-ce que la sécurité de l’information ?
Aux origines des réseaux informatiques, la sécurité de l’information visait principalement à protéger l’accès physique aux systèmes informatiques critiques, aux documents sensibles et aux systèmes de communication vitaux. Aujourd’hui, on désigne par cette appellation l’approche qui consiste à protéger l’information sous toutes ses formes et à garantir sa bonne utilisation. Cette discipline dépasse les frontières de l’IT et de la cybersécurité et s’applique à tous les secteurs de l’entreprise qui manipulent des données. Ces mesures ont désormais pour objectif de répondre aux exigences de confidentialité, d’intégrité et de disponibilité de l’information en réduisant la fréquence et l’impact des incidents de sécurité.
Le National Institute of Standards and Technology (NIST) définit la sécurité de l’information comme « la protection des informations et des systèmes d’information contre tout accès, utilisation, divulgation, interruption, modification ou destruction non autorisée afin d’en assurer la confidentialité, l’intégrité et la disponibilité ».
Bref historique de la sécurité de l’information et de la cybersécurité
Au milieu des années 60, les systèmes informatiques sortent de la sphère administrative et professionnelle pour entrer dans le quotidien des populations. Les compagnies aériennes commencent à utiliser des systèmes de réservation informatisés, tandis que les transactions financières prennent la forme de transferts électroniques de fonds (TEF). Les universités commencent à proposer des cours d’informatique. À cette époque, la sécurité est plutôt rudimentaire et consiste principalement à protéger les accès physiques et à utiliser des mots de passe. En 1969, un organisme de recherche régi par le ministère de la défense des États-Unis (DoD), l’Advanced Research Projects Agency, met au point le réseau informatique ARPANET. Ce réseau, qui permet à des ordinateurs de communiquer entre eux en utilisant les lignes téléphoniques et sans avoir recours à une machine centrale est considéré comme le précurseur d’Internet. Quelques années plus tard, en 1971, le développeur Bob Thomas crée un programme nommé Creeper (que certains considèrent comme le premier virus informatique non malveillant), qui affiche un message sur un ordinateur « infecté », lance l’impression d’un fichier, puis passe sur une autre machine avant de finaliser la tâche et de poursuivre son voyage sur le réseau. Un an plus tard, le programme « antivirus » Reaper est créé dans le but de se lancer à la poursuite de Creeper pour l’éradiquer.
Ces avancées ont conduit les agences gouvernementales, les grandes entreprises, le secteur de la recherche et les spécialistes de l’informatique à définir les principes fondateurs de la sécurité de l’information. En 1977, l’Institute for Computer Sciences and Technology du National Bureau of Standards (qui deviendra le NIST) organise la première conférence « Audit and Security of Computer Systems ». Cet événement met en avant les méthodes à appliquer et les bonnes pratiques à suivre au sein des agences gouvernementales pour détecter les menaces et déployer des mesures de protection efficaces pour s’en prémunir. Dans l’introduction de l’article publié à l’occasion de cette conférence, Ruth Davis, présidente de l’Institute for Computer Sciences and Technology, invite les agences gouvernementales et les entreprises à collaborer avec les auditeurs afin de réaliser des évaluations des menaces consacrées aux pertes potentielles, à la probabilité des pertes et au coût d’implémentation des contrôles adaptés.
Depuis, le cadre législatif en matière de rapports sur la confidentialité des données et de protection des informations personnelles a été mis à jour et étendu. Dans l’Union Européenne notamment, le Règlement Général sur la Protection des Données (RGPD), entré en vigueur en 2018, marque une étape importante pour la protection et la confidentialité des données. Aux États-Unis, différents États ont voté leurs propres lois sur la confidentialité des données, à l’image du California Consumer Privacy Act (CCPA). Ces textes imposent aux entreprises de mettre en œuvre des mesures visant à protéger les données des consommateurs, à signaler toute faille en temps opportun, et à offrir aux individus davantage de contrôle sur leurs informations personnelles. Le sujet de la confidentialité et de la sécurité des données continue de faire parler de lui, à l’heure où la technologie s’intègre de plus en plus dans notre quotidien. Il soulève de nouvelles questions et impose de revoir en permanence les protocoles de sécurité et la législation en vue de continuer à protéger les utilisateurs et les données des nouvelles menaces.
Concepts fondamentaux de la sécurité de l’information
La triade CIA (pour Confidentiality, Integrity, Availability, c’est-à-dire Confidentialité, Intégrité et Disponibilité) est la pierre angulaire de tous les référentiels de sécurité de l’information et de cybersécurité. Elle sert de guide à la mise en œuvre des pratiques, des contrôles et des normes de sécurité. Cette triade n’est spécifique à aucun secteur d’activité, mais elle couvre toutes les informations. Dès lors que des données sont créées, transmises, utilisées ou réutilisées, la triade a un rôle à jouer :
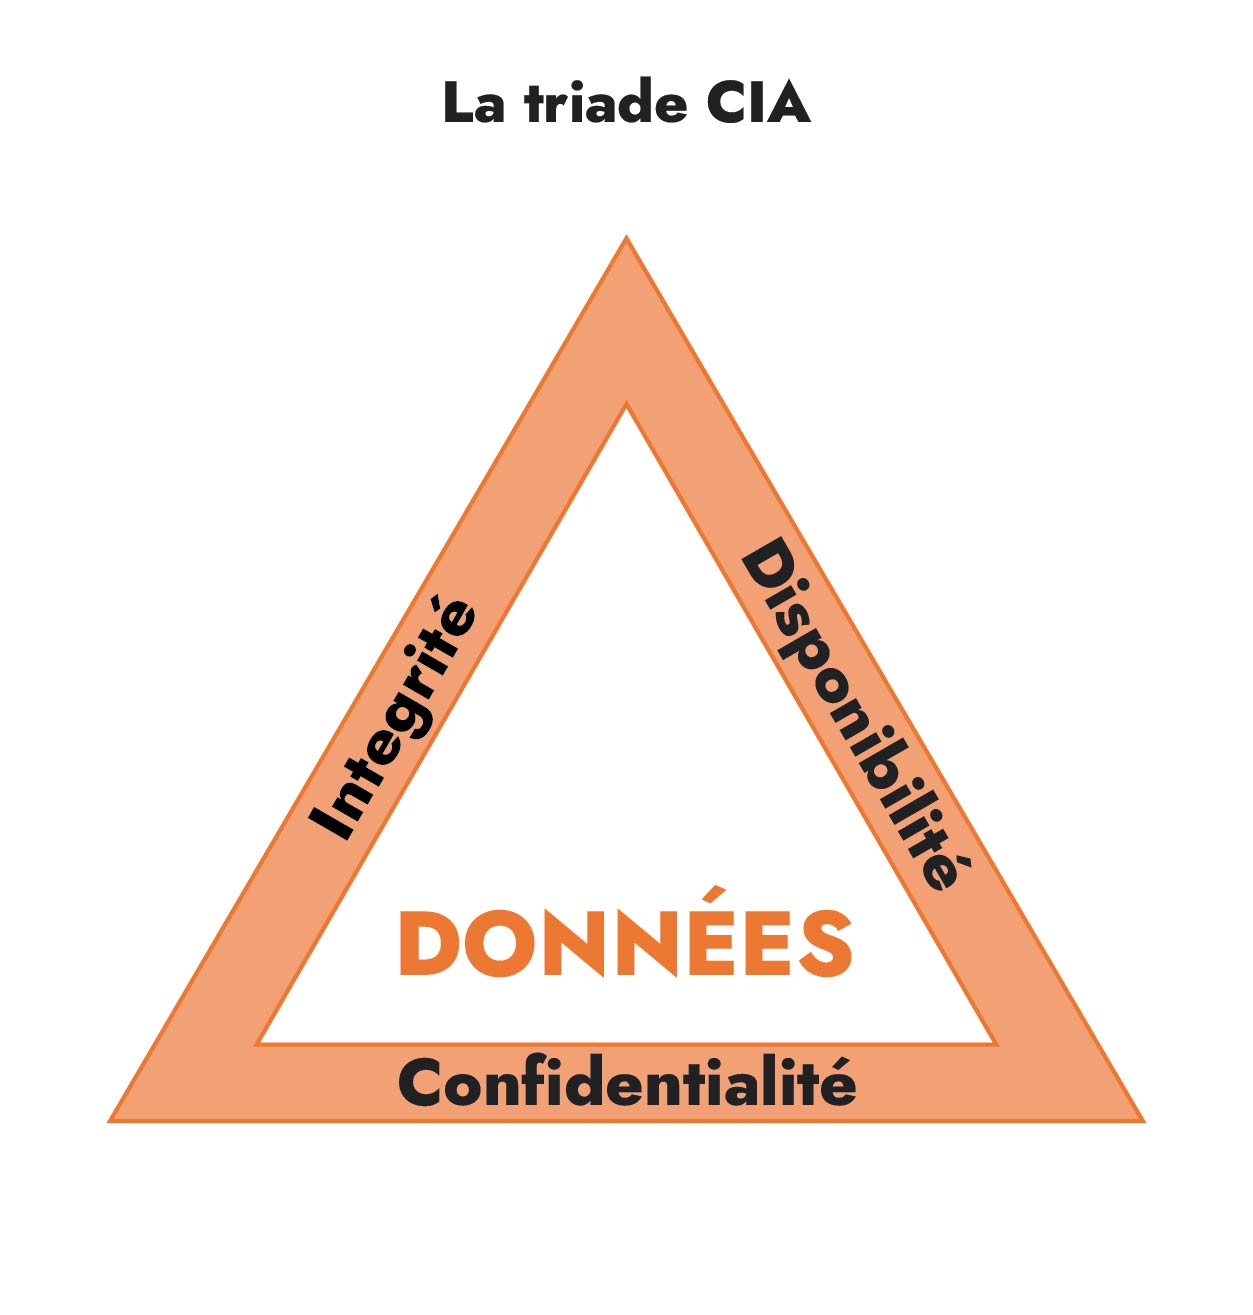
- Confidentialité – Cet aspect de la sécurité de l’information vise à s’assurer que les informations sensibles ne sont pas divulguées à des individus ou à des systèmes non autorisés.
- Intégrité – Ce composant vise à s’assurer que les données sont authentiques, exactes et fiables, et qu’elles n’ont pas été modifiées ou altérées.
- Disponibilité – Cet aspect vise à s’assurer que les informations sont uniformément accessibles et disponibles pour les parties autorisées.
Lorsque des informations à caractère personnel sont en jeu, une violation de la confidentialité peut entraîner un préjudice si la personne associée à ces données se voit refuser l’accès à certains avantages ou qu’elle subit un préjudice financier, physique ou social du fait de la fuite de données. Les entreprises non dotées de mécanismes robustes de détection et de réponse sont de plus en plus souvent victimes de cyberincidents qui compromettent l’intégrité des données, comme dans le cas d’une attaque par ransomware. Les attaques DDOS peuvent mettre hors service des serveurs ou un réseau tout entier. Une stratégie de sécurité de l’information et de cybersécurité n’est pas qu’un petit plus, mais bel et bien un prérequis indispensable à la sécurité des informations et à la disponibilité des systèmes.
Types de mesures de sécurité de l’information
Les entreprises ou organisations qui cherchent à intégrer à leurs opérations les concepts de haut niveau de la triade CIA doivent mettre en œuvre certaines mesures de base afin de renforcer la sécurité de l’information.
· Mesures organisationnelles
Les mesures organisationnelles s’assurent de la création d’un service interne responsable de développer les politiques et la stratégie de sécurité afin d’améliorer la posture de sécurité de toute l’organisation.
· Mesures humaines
Les mesures humaines se concentrent sur la sensibilisation des équipes : savoir créer un mot de passe fort, avoir conscience des techniques de phishing, et autres moyens d’améliorer la triade CIA.
· Mesures physiques
Les mesures physiques contrôlent l’accès aux bureaux, aux centres de données et aux machines physiques qui appartiennent au réseau.
· Mesures technologiques
Les mesures technologiques sont liées à l’utilisation et à la configuration du matériel, des logiciels, du chiffrement et des pare-feu destinés à renforcer les contrôles de sécurité, par exemple en ce qui concerne la détection d’intrusions ou l’authentification.
Chacune de ces mesures peut s’étendre à certains contrôles spécifiques qui forment le socle des référentiels d’InfoSec et de cybersécurité en vigueur aujourd’hui.
Référentiels de gestion des risques de sécurité de l’information
Les référentiels de sécurité de l’information et de cybersécurité fournissent aux entreprises une approche structurée de la gestion des risques de sécurité. Ils codifient généralement la triade CIA en contrôles et familles de contrôles. On trouve parmi les référentiels les plus appliqués :
Le NIST Cybersecurity Framework (CSF) : cadre très populaire fournissant un ensemble de directives et de bonnes pratiques pour aider les entreprises à gérer et à réduire les risques de cybersécurité. Développé par le National Institute of Standards and Technology (NIST) et publié pour la première fois en 2014, le CSF s’adressait en premier lieu aux organisations d’infrastructure critique, mais il s’est depuis avéré utile à de nombreux secteurs d’activité, quel que soit le degré de maturité ou la taille de l’entreprise.
Le CSF se structure autour de cinq fonctions centrales :
· Identifier
· Protéger
· Détecter
· Répondre
· Récupérer
Une fonction supplémentaire, Gouverner, a été proposée pour souligner l’importance d’une surveillance et d’une amélioration continue de la posture de sécurité de l’entreprise. Ces fonctions centrales fournissent un aperçu de haut niveau de la gestion du risque de cybersécurité.
Ce cadre flexible s’adapte aux entreprises de toutes tailles et de tous les secteurs d’activité. Par ailleurs, le CSF est harmonisé avec les autres référentiels de cybersécurité comme ISO 27000 ou COBIT, ce qui facilite leur intégration aux processus de gestion du risque existants.
La série NIST 800 fournit des conseils pratiques sur un large éventail de sujets, notamment la gestion du risque, la réponse aux incidents et la sécurité physique. On la considère comme le modèle absolu à suivre en matière de cybersécurité et les normes qui la composent contribuent à façonner les politiques et les bonnes pratiques de cybersécurité partout dans le monde. Si elle a principalement été développée pour les organismes fédéraux aux États-Unis, la série NIST 800 a rapidement été adoptée par de nombreuses entreprises privées du monde entier.
Ce référentiel inclut des directives, des recommandations et des spécifications techniques destinées aux organisations qui manipulent des données sensibles, notamment des informations contrôlées non classifiées (Controlled Unclassified Information, ou CUI). Il recense 20 familles de contrôles dont le contrôle des accès, la réponse aux incidents, la formation et la sensibilisation, ou encore l’évaluation des risques. Au total, il couvre plus de 1 000 contrôles spécifiques.
Par son exhaustivité et l’harmonisation de ses contenus avec les bonnes pratiques du secteur, la série NIST 800 est souvent utilisée par les entreprises privées dans une optique de mise en conformité avec différents textes réglementaires : HIPAA (Health Insurance Portability and Accountability Act), Sarbanes-Oxley (SOX) ou RGPD (Règlement Général sur la Protection des Données).
Le cadre COBIT 5 régit les activités de gouvernance et de gestion des systèmes IT d’entreprise. Créé par ISACA, association professionnelle internationale centrée sur la gouvernance des systèmes d’information, COBIT aide les entreprises à créer de la valeur à partir de leurs systèmes IT en maintenant un certain équilibre entre profits et optimisation des niveaux de risque et de l’utilisation des ressources. COBIT 5 repose sur cinq piliers :
1. Répondre aux besoins des parties prenantes
2. Couvrir l’entreprise de bout en bout
3. Appliquer un seul cadre de référence
4. Favoriser une approche globale
5. Séparer la gouvernance et la gestion
Le cadre COBIT 5 peut être mis en œuvre par les entreprises de toutes tailles et garantit la qualité, le contrôle et la fiabilité des systèmes d’information.
Série ISO 27000 – Cette famille de normes régit trois piliers de la sécurité de l’information : les personnes, les processus et la technologie. Chaque norme de cette série décrit les bonnes pratiques de gestion du risque de sécurité en orientant la mise en œuvre de contrôles de sécurité dans le cadre d’un système de management de la sécurité de l’information (SMSI). Ces normes peuvent être utilisées par les organisations de toutes tailles en vue de sécuriser leurs informations et d’atténuer le risque.