Normes et cadres de cybersécurité pour un monde en mutation
Les normes et les cadres de cybersécurité guident les organisations dans la protection de leurs actifs numériques. Les organisations dépendent des normes de cybersécurité pour les aider à aligner leurs objectifs, politiques et procédures de sécurité sur les meilleures pratiques du secteur et les attentes de leurs parties prenantes. Cependant, les normes et les cadres de cybersécurité ne sont pas statiques ; ils évoluent au fil du temps pour refléter la nature changeante des cybermenaces, des technologies et des réglementations. Ces dernières années, le paysage numérique a connu d'importantes transformations, telles que l'émergence de grands modèles de langage et outils d'IA génératifs qui permet de créer des textes, des images et des vidéos réalistes et convaincants. Ces nouvelles technologies présentent de nouveaux défis et de nouvelles opportunités en matière de cybersécurité, car elles peuvent être utilisées à des fins malveillantes ou pour améliorer la sensibilisation et l'éducation à la sécurité. Par conséquent, les organismes de normalisation et les agences de réglementation améliorent et développent de nouvelles normes et nouveaux cadres qui tiennent compte de ces changements.
Qu'est-ce qu'une norme de cybersécurité ?
Les normes sont des spécifications, des procédures et des directives généralement acceptées qui sont publiées par consensus par des experts en la matière pour aider à améliorer sécurité, qualité et efficacité d'un processus, d'un service ou d'un produit. L'ISO décrit les normes comme « une formule qui décrit la meilleure façon de faire les choses ». Pour la cybersécurité, cela signifie les meilleures pratiques pour protéger la confidentialité, l'intégrité et l'accessibilité des données et des technologies. Ces bonnes pratiques reconnues sont conçues pour protéger contre les cybermenaces et atténuer les risques.
Les normes et les cadres de cybersécurité aident les organisations de toutes tailles et de divers secteurs à établir, mettre en œuvre et maintenir un programme de cybersécurité robuste. Ils couvrent généralement des domaines tels que l'évaluation des risques, le contrôle d'accès, la protection des données, la réponse aux incidents, la surveillance continue et les rapports.
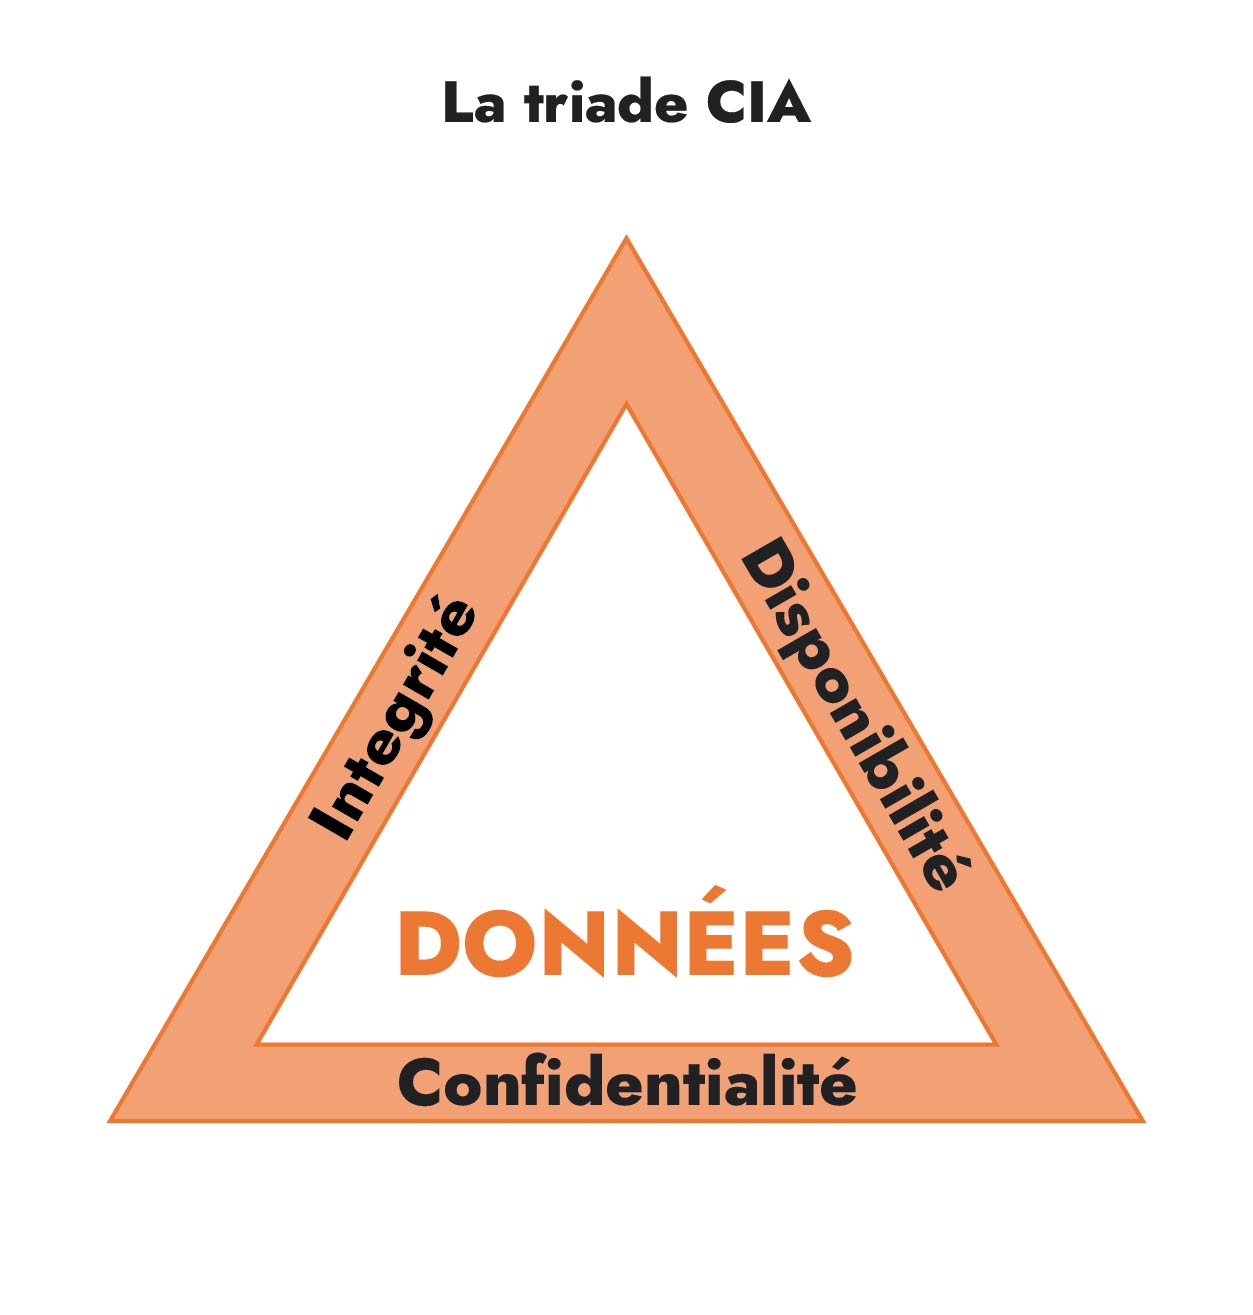
Garantir la confidentialité, l'intégrité et la disponibilité (CIA)
La triade de la CIA...Confidentialité, intégrité et disponibilité—constitue la pierre angulaire de la sécurité de l'information. Il est essentiel pour protéger les données sensibles et maintenir des mesures de sécurité robustes. L'inclusion de la triade de la CIA dans les normes et les cadres de cybersécurité souligne son importance fondamentale dans la mise en place de stratégies de sécurité efficaces dans divers secteurs et environnements technologiques.
Principales normes et cadres de cybersécurité pour les entreprises en 2024
À l'ère numérique, les normes de cybersécurité jouent un rôle central dans la définition des défenses des entreprises contre les cybermenaces. Cette section présente les principales normes et cadres que les entreprises peuvent intégrer à leur stratégie de cybersécurité en 2024, notamment la NORME ISO 27001, le Cadre de cybersécurité du NIST, COBIT, et d'autres normes spécifiques à l'industrie.
Vous trouverez ci-dessous certaines des normes et des cadres les plus courants qui peuvent être mis en œuvre par des organisations de toutes tailles.
NORME ISO 27001
NORME ISO 27001 (ainsi que la famille 27000) fournit un cadre complet permettant aux organisations de sécuriser leurs actifs informationnels grâce à une approche systématique de la gestion des risques. Elle impose aux organisations d'identifier, d'évaluer et de traiter les risques liés à la sécurité de l'information, de mettre en œuvre des contrôles appropriés et de documenter leurs processus et décisions.
NIST CSF 2.0
Le cadre de cybersécurité du NIST est un ensemble de directives visant à comprendre, évaluer, hiérarchiser et communiquer les risques de cybersécurité. Le cadre est publié par l'Institut national des normes et de la technologie des États-Unis et est basé sur les normes, les cadres et les meilleures pratiques existants. La mise en œuvre du cadre n'est requise que pour les agences fédérales. Cependant, les organisations de toutes tailles peuvent mettre en œuvre le cadre.
EBIOS (Francia)
EBIOS est un cadre de gestion des risques liés à la sécurité de l'information développé par l'Agence nationale française de la sécurité des systèmes d'information (ANSSI). EBIOS aide les organisations à analyser et à gérer les risques liés à la sécurité de leurs informations, à sélectionner les mesures de sécurité appropriées et à communiquer leur niveau de risque aux parties prenantes. EBIOS est compatible avec d'autres normes de sécurité de l'information et les meilleures pratiques, et peut être appliqué par n'importe quelle organisation, quelle que soit sa taille ou son emplacement.
IT Grundschutz (Allemagne)
L'Office fédéral allemand de la sécurité de l'information (BSI) a créé IT Grundschutz, une méthode complète de gestion de la sécurité de l'information. Le cadre contient des catalogues détaillés des menaces et des mesures de sécurité, qui couvrent les domaines techniques, organisationnels, du personnel et de l'infrastructure. Il est principalement utilisé dans les pays germanophones, mais il a également un impact international et correspond à la norme ISO 27001.
NCSC CAF (ROYAUME-UNI)
Le cadre d'évaluation de la cybersécurité (CAF) du National Cyber Security Centre (NCSC) est un cadre complet conçu par le gouvernement britannique pour aider les organisations à évaluer et à améliorer leur cyber-résilience. Le cadre fournit une approche structurée pour évaluer la posture de cybersécurité d'une entité dans divers domaines, notamment la gestion des risques, la gestion des actifs, la sécurité de la chaîne d'approvisionnement et la réponse aux incidents. Le CAF est particulièrement utile pour les organisations opérant dans des secteurs d'infrastructure nationaux critiques, mais ses principes peuvent être appliqués largement.
COBIT
COBIT (Control Objectives for Information and Related Technologies) est un cadre complet de gouvernance et de gestion informatique développé par l'ISACA. Il fournit un ensemble de bonnes pratiques pour aligner l'informatique sur les objectifs commerciaux, gérer les risques et optimiser les ressources. COBIT intègre les pratiques et les normes de gestion informatique dans un cadre qui couvre des domaines tels que l'alignement stratégique, la création de valeur, la gestion des ressources, la gestion des risques et la mesure des performances.
Norme FAIR
La norme FAIR (Factor Analysis of Information Risk) est bénéfique lorsqu'elle est combinée à d'autres cadres de cybersécurité. Il propose une approche quantitative axée sur les données pour évaluer et gérer les risques liés à l'information. Contrairement aux méthodes qualitatives, FAIR décompose le risque en éléments mesurables, en se concentrant sur la fréquence des menaces et l'ampleur des pertes potentielles. En exprimant les risques en termes financiers, FAIR aide à aligner les efforts de cybersécurité sur des objectifs commerciaux plus larges, ce qui en fait un outil précieux pour les professionnels de la cybersécurité et les dirigeants.
PCI DSS
La norme de sécurité des données de l'industrie des cartes de paiement (PCI DSS) est un ensemble d'exigences de sécurité complètes conçues pour garantir que toutes les entreprises qui traitent, stockent ou transmettent des informations de cartes de crédit maintiennent un environnement sécurisé. Il a été développé par les principales sociétés de cartes de crédit et la conformité est obligatoire pour toutes les entités impliquées dans le traitement des cartes de paiement.